Эксплойт Relapse взламывает PlayStation 5 на прошивках 7.00–13.60
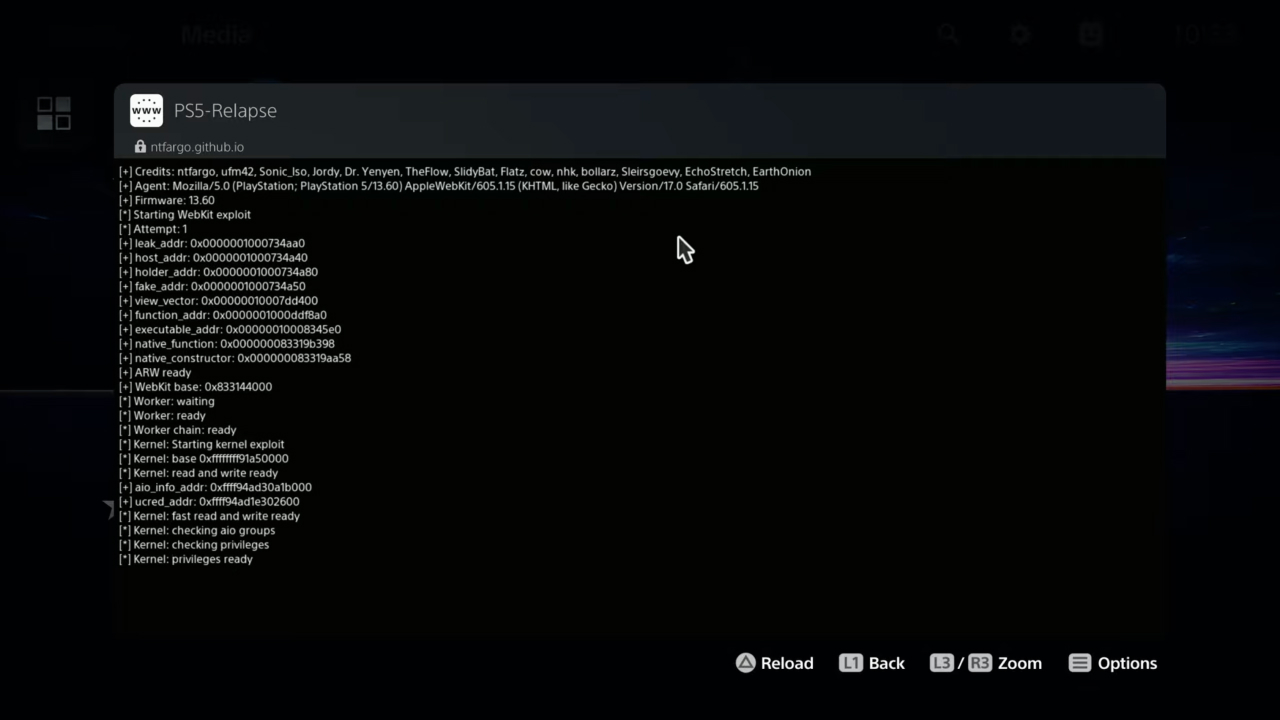
Разработчик Натан Фарго (Nathan Fargo) опубликовал Relapse — открытую цепочку эксплойтов для PlayStation 5. Решение позволяет получить доступ к памяти ядра консоли и запускать пользовательское программное обеспечение на системах с версиями прошивки от 7.00 до 13.60.
Атака начинается в системном браузере PS5. На первом этапе Relapse использует уязвимости в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти процесса браузера. Затем цепочка переходит к компонентам ядра операционной системы.
Как работает цепочка уязвимостей
Для обращения к ядру эксплойт применяет утечку адресов и ошибку класса use-after-free в функции aio_multi_wait. Ядро продолжает работать с уже освобождённым участком памяти, а Relapse успевает подменить его содержимое. Это позволяет обойти рандомизацию расположения памяти и получить права на чтение и запись в области ядра.
После успешного выполнения атаки на консоли открывается ELF-загрузчик, работающий через сетевой порт 9021. С его помощью можно передавать на PS5 программы, служебные модули и отладочные инструменты, а также запускать homebrew-приложения и работать с файловой системой.
Ограничения Relapse
Эксплойт не устанавливает альтернативную прошивку и не сохраняет изменения после перезапуска. Поэтому после каждой перезагрузки консоли цепочку атак требуется запускать заново. Исходный код проекта разработчик опубликовал в открытом доступе на GitHub.
На момент публикации актуальной версией системного ПО PlayStation 5 была прошивка 14.00. Она уже не входит в диапазон совместимости Relapse: эксплойт рассчитан на версии до 13.60 включительно.