Как IVA MCU выявляет дипфейки во время видеоконференций
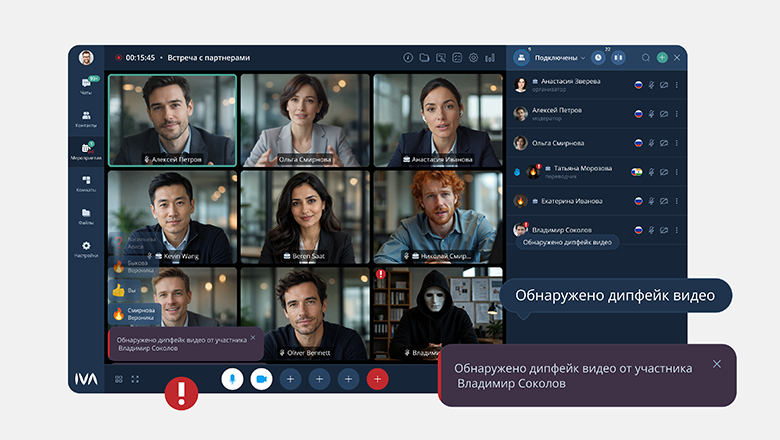
Видеоконференции давно стали частью корпоративных процессов, однако обычной защиты доступа к встрече может быть недостаточно. Даже если пользователь получил ссылку легальным способом или завладел ею через фишинг, это ещё не подтверждает, что перед камерой находится именно тот человек, за которого он себя выдаёт.
Для решения этой задачи в платформу видеоконференцсвязи IVA MCU интегрировали детектор дипфейков VisionLabs. Он анализирует видеопоток участников, выявляет признаки синтетического изображения и передаёт результат организаторам встречи. Проверка выполняется во время мероприятия, поэтому модератор может отреагировать на подозрительную активность до того, как злоумышленник получит доступ к конфиденциальной информации.
Какие угрозы создают дипфейки
Дипфейком называют визуальный или аудиоконтент, созданный либо изменённый с помощью нейросетей. Технология используется в безобидных сценариях, например для дубляжа, но также применяется при финансовом мошенничестве, обходе биометрической проверки, создании поддельных аккаунтов и атаках на репутацию компаний.
В корпоративной среде злоумышленник может выдать себя за руководителя, сотрудника или клиента. Целью становится получение внутренних сведений, доступ к учётным записям или подтверждение фиктивной сделки. Показательный случай произошёл в феврале 2024 года: после видеозвонка с дипфейк-версией финансового директора филиал международной компании в Гонконге перевёл мошенникам 25,6 млн долларов.
К визуальным атакам относятся замена лица, перенос мимики и синтез полностью несуществующего лица. В первом случае лицо одного человека накладывают на изображение другого, во втором движения, выражение лица и синхронизацию губ задаёт стороннее видео или аудиодорожка. Синтетические лица генерируются моделями вроде StyleGAN и диффузионных архитектур.
Аудиодипфейки включают воспроизведение заранее записанного фрагмента, клонирование голоса по короткому образцу, синтез речи без привязки к конкретному диктору и преобразование голоса в готовой записи. В решении VisionLabs анализ изображения выполняет детектор дипфейков, а для проверки аудио используется отдельный антиспуфинговый модуль платформы Audiogram от MWS AI. Совместный анализ лица и голоса позволяет повысить устойчивость к комплексным атакам.
Почему стандартных механизмов ВКС недостаточно
IVA MCU уже поддерживает авторизацию, ролевую модель, комнату ожидания, шифрование и ограничения на подключение по доменам. Эти инструменты контролируют доступ к конференции, но не отвечают на вопрос, кто именно находится перед камерой. Ссылку на встречу можно получить через взлом почты, фишинг в мессенджере или социальную инженерию, после чего злоумышленник использует легитимное подключение и подменяет личность.
Детектор дипфейков закрывает этот отдельный уровень защиты. Он работает вместе с liveness-проверкой и детектором виртуальных камер. Liveness помогает отличить живого человека от фотографии, видео на экране или маски, а обнаружение виртуальной камеры выявляет программную подмену видеопотока. Детекция дипфейков предназначена именно для поиска цифровых и инъекционных подделок.
Как устроена проверка в IVA MCU
Интеграция размещается на сервере IVA MCU и встраивается в конвейер обработки видеоданных. Администратор задаёт периодичность захвата кадров для конкретного мероприятия: 10 секунд, 30 секунд, 1 или 5 минут. Выбранные кадры через API передаются в детектор VisionLabs, развернутый в защищённом контуре.
Модель компьютерного зрения оценивает вероятность того, что лицо на изображении является синтетическим. В базовом сценарии анализ выполняется на CPU в режиме реального времени, а среднее время ответа составляет доли секунды. Результат проверки возвращается в IVA MCU в виде статуса real или fake и отображается в колонке «Подлинность» в списке участников. Организатор и модераторы также получают всплывающее уведомление.
Настройка выполняется в панели администрирования IVA MCU: включается интеграция, указываются API и адрес сервиса, а также учётные данные. Сам детектор доступен для работы как с отдельными изображениями и видеофайлами, так и с потоковым видео.
Алгоритм реагирования на подозрительного участника
Если проверка выявляет признаки дипфейка, модератор сначала наблюдает за участником. Когда уведомление сохраняется более 90 секунд, организатор может отключить у него передачу аудио и видео, а также прекратить доставку ему потоков от остальных участников. После этого личность пытаются подтвердить через чат или другим доступным способом.
Если подтвердить личность не удаётся, участника удаляют из мероприятия, а ссылку и идентификатор конференции меняют. Такой сценарий позволяет локализовать угрозу без остановки всей встречи: остальные участники продолжают работу, пока модератор разбирается с подозрительным подключением.
Характеристики решения
Детектор обучен на размеченных наборах реальных и синтетических данных и ищет статистические признаки генерации, незаметные при обычном просмотре. В промышленной эксплуатации заявленная точность достигает 99,3% по показателю ROC-AUC. Модель рассчитана на разные кодеки и уровни сжатия, умеет работать с несколькими лицами в кадре и учитывать дополнительные атрибуты, например очки.
Решение поставляется в виде Docker- и Kubernetes-развертываний. Это позволяет встроить его в корпоративную инфраструктуру, масштабировать обработку и применять детекцию в системах, где видеосвязь используется для переговоров, вебинаров и других чувствительных процессов.