Как IVA MCU защищает видеозвонки от дипфейков
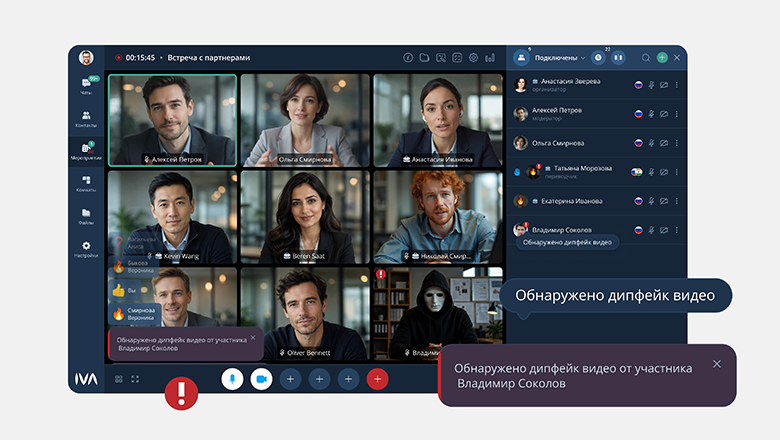
Видеоконференции стали частью ежедневных бизнес-процессов, однако вместе с их распространением растёт риск цифровой подмены личности. Злоумышленник может получить легитимный доступ к встрече через фишинг, взлом почты или социальную инженерию, а затем выдать себя за сотрудника, руководителя или представителя контрагента с помощью дипфейка.
Такие атаки способны привести не только к утечке конфиденциальной информации, но и к финансовым потерям. В феврале 2024 года мошенники обманули филиал международной компании в Гонконге, использовав дипфейк финансового директора. После видеозвонка компания перевела злоумышленникам 25,6 млн долларов. Подобные инциденты редко становятся публичными: организации опасаются репутационного ущерба, внимания регуляторов и новых атак.
Какие бывают дипфейки
Дипфейком называют синтетический аудио- или видеоконтент, созданный с помощью нейросетей. В видео чаще всего применяются замена лица, перенос мимики и синтез полностью искусственного лица. При замене лица изображение одного человека накладывается на видео другого, а при переносе мимики сохраняется внешность исходного участника, но движения губ, выражение лица и повороты головы задаются сторонним изображением или аудиодорожкой. Отдельный сценарий — lip sync, когда нейросеть синхронизирует движения рта с заданной речью.
Аудиоподделки включают воспроизведение заранее записанного фрагмента, клонирование голоса, синтез речи без конкретного диктора и преобразование голоса в уже существующей записи. Для атак на видеоконференции могут использоваться сразу несколько методов: например, подменённое лицо в сочетании с клонированным голосом.
Детектор VisionLabs анализирует визуальные признаки синтетического контента с помощью глубоких нейросетей, обученных на больших размеченных наборах реальных и сгенерированных данных. Технология рассчитана на разные кодеки и уровни сжатия, умеет работать с несколькими лицами в кадре и учитывает дополнительные атрибуты внешности, включая очки. Показатель ROC-AUC в промышленной эксплуатации достигает 99,3%.
Детекция дипфейков дополняет, а не заменяет другие механизмы защиты. Проверка liveness определяет, находится ли перед камерой реальный человек, а не фотография, запись с телефона или маска. Отдельно выявляются виртуальные камеры — программные инструменты, которые могут использоваться для подмены видеопотока. Для анализа голоса у MWS AI предусмотрен отдельный антиспуфинг-модуль платформы Audiogram, который также позволяет проводить мультимодальную проверку лица и голоса.
Зачем проверка понадобилась IVA MCU
IVA MCU — российская платформа видеоконференцсвязи и унифицированных коммуникаций IVA Technologies. В ней уже есть авторизация, ролевая модель, комнаты ожидания, шифрование и ограничения на подключение по доменам. Эти функции контролируют доступ к сессии, но не отвечают на вопрос, действительно ли человек в кадре является тем, за кого себя выдаёт.
Интеграция детектора VisionLabs размещается на сервере IVA MCU и работает непосредственно во время конференции или вебинара. Платформа захватывает кадры видеопотока с заданным интервалом — раз в 10 секунд, 30 секунд, минуту или пять минут. Кадры передаются по API в детектор, развёрнутый в защищённом контуре. Анализ изображений выполняется на CPU, а среднее время ответа занимает доли секунды.
Результат проверки возвращается в IVA MCU и отображается в списке участников в колонке «Подлинность». При подозрении на синтетическое изображение администратор или модератор получает всплывающее уведомление. Интеграция настраивается в панели администрирования: необходимо включить распознавание объектов, указать API и адрес сервиса, а также задать учётные данные.
Что происходит при обнаружении подделки
Если подозрение сохраняется, модератор сначала наблюдает за участником и пытается подтвердить его личность через чат или другим согласованным способом. При сохранении предупреждения более 90 секунд модератор может отключить у участника передачу аудио и видео, а также ограничить получение им медиапотоков остальных участников. Если подтвердить личность не удаётся, участника удаляют из мероприятия, после чего организатор меняет ссылку и идентификатор конференции.
Такой сценарий позволяет локализовать угрозу без остановки всей встречи: остальные участники продолжают работу, а проверка и блокировка применяются только к потенциально скомпрометированному подключению. Детектор поставляется в форматах Docker и Kubernetes, поэтому его можно развернуть внутри корпоративной инфраструктуры и масштабировать под объём обрабатываемых данных.