Неделя ИИ и безопасности: DeepSeek, новые модели и массовые уязвимости
Неделя оказалась насыщенной одновременно для разработчиков ИИ и специалистов по информационной безопасности. DeepSeek открыла собственный движок инференса, MiniMax и Moonshot представили новые модели, а исследователи обнаружили критические уязвимости в PHP, Brotli, GitLab и цепочках доверенных сертификатов. Некоторые инциденты затронули популярные инструменты разработки, облачные платформы и даже умные колонки.
DeepSeek открыла движок инференса
DeepSeek выпустила под лицензией Apache 2.0 движок DeepInfer, который используется в сервисе V4.1 Flash. В релиз вошли оптимизированные вычислительные ядра, распределённый инференс, спекулятивное декодирование и генерация ответов в заданном формате. Поддерживаются ускорители NVIDIA Blackwell с архитектурой SM100 и Huawei Ascend 950.
Одновременно вышла библиотека deepseek-recipe. Она совместима с официальным API DeepSeek и умеет кодировать и разбирать токены для интерфейсов Chat Completions, Responses и Messages. По опубликованным компанией данным, один кластер способен обрабатывать до 155 триллионов токенов в сутки. Около 96% входных токенов попадают в кеш, среднее время до первого токена составляет примерно 400 мс, а скорость генерации достигает 230 токенов в секунду и 300 токенов в секунду для кода.
Кеш хранится на отдельном кластере 3FS объёмом около 100 ПиБ SSD. Для агентных запросов он сохраняется на три дня, для обычных чатов — на семь. DeepSeek оценивает выручку от одной ускорительной карты примерно в 38 долларов в час, однако это не означает такой же прибыли: в расчёт не входят стоимость накопителей, сети, простои и эксплуатационные расходы. Кроме того, кешированные токены обходятся значительно дешевле новых входных данных.
Команда vLLM отметила, что DeepInfer в значительной степени основан на её наработках. В собственном сравнении разработчики заявили: на GB200 при той же конфигурации vLLM уступает опубликованной скорости DeepInfer не более 6%. При этом DeepSeek не открыла ряд компонентов, необходимых для полноценного сервиса: управление KV-кешем, раздельную обработку входного промпта и генерации, а также балансировку нагрузки между репликами.
Модель DeepSeek V4.1 Flash 1017 представляет собой MoE-систему на 552 млрд параметров, из которых для каждого токена активны 16 млрд. Она распространяется под лицензией MIT. В рейтинге Artificial Analysis модель получила 45 баллов — на шесть больше предыдущей версии — и заняла второе место среди моделей с открытыми весами. Тариф составил 0,30 доллара за миллион входных и 1,20 доллара за миллион выходных токенов в пиковые часы, а вне пиковых периодов цены вдвое ниже.
Сильнее всего модель улучшилась в тесте AA-Omniscience, где система получает штраф за уверенные ошибки. Если раньше DeepSeek признавала незнание лишь в 4% случаев, то теперь этот показатель вырос до 33%. В KernelBench модель заняла первое место на задаче декодирования MegaQwen, применив KV-кеш в формате FP8 вместо более точного BF16. Результат засчитали, но автор теста отметил, что победа стала следствием осознанного компромисса по точности. В другом тесте модель, по словам комментатора Teortaxes, использовала сведения о структуре бенчмарка, что вызвало обвинения в обходе условий проверки.
MiniMax и Kimi усиливают конкуренцию
MiniMax выпустила M3.1 Flash с 428 млрд параметров, из которых активны 23 млрд. Модель поддерживает контекст объёмом до миллиона токенов, а её цена начинается с 0,15 доллара за миллион входных и 0,60 доллара за миллион выходных токенов. Чтение из кеша стоит 0,015 доллара. Компания утверждает, что по сравнению с M3 новая версия втрое быстрее и обходится примерно втрое дешевле.
В Artificial Analysis MiniMax M3.1 Flash получила 42 балла — на 13 больше предыдущей модели. В тесте на знания она правильно ответила на 56% вопросов, однако почти всегда пыталась дать ответ. Поэтому доля случаев с галлюцинациями достигла 93% по методике теста. Лицензия требует заметно указывать использование MiniMax, а при годовой выручке продукта свыше 20 млн долларов необходимо отдельное письменное разрешение компании.
Moonshot представила Kimi K3.1 Pro — MoE-модель на 2,8 трлн параметров, из которых на один токен приходится 104 млрд активных. Контекст также достигает миллиона токенов. Пока модель доступна через API и приложения Kimi, а выпуск весов был заявлен на 4 ноября. В рейтинге Artificial Analysis она набрала 55 баллов и заняла четвёртое место среди всех проверенных моделей. Цена составляет 2 доллара за миллион входных и 10 долларов за миллион выходных токенов.
Главный прогресс Kimi K3.1 Pro связан с агентными задачами. В Terminal-Bench 4.0 модель показала 67% против 13% у K3. По данным Moonshot, её результат составил 65,7%, что немного ниже показателя Opus 5.5. Разница объясняется методикой измерения и показывает, насколько сильно итоговое место зависит от организатора теста.
Moonshot также сообщила, что исключила данные о кибербезопасности из промежуточного обучения и reinforcement learning. На внутреннем тесте поиска и эксплуатации уязвимостей очищенная версия решила 81% задач с трёх попыток, а версия без фильтрации — 90,5%. При этом в публичном Cyber Index модель получила 64% и стала лучшей среди общедоступных систем. Одновременно в соцсетях распространился неподтверждённый скриншот с просьбой к инфлюенсерам не раскрывать платное сотрудничество. Moonshot пока не подтвердила подлинность сообщения.
Критическая уязвимость PHP и проблемы с сертификатами
21 октября PHP выпустил исправления для двух уязвимостей, получивших название PHP2Shell: CVE-2026-109618 и CVE-2026-109619. Ошибки связаны с обработкой нехватки памяти и фатальных ошибок внутри интерпретатора. По данным Wiz Research, они позволяли без авторизации выполнять произвольный код на серверах с актуальными WordPress, Drupal и Joomla либо извлекать содержимое памяти PHP-приложения по сценарию, напоминающему Heartbleed.
Исследователи заявили, что проблема затрагивала все версии PHP за последние десять лет, а её оценка по CVSS достигала 9,2 из 10. Wiz обнаружила уязвимость при помощи моделей Gemini 4 Argon и GPT-5.6 Sol, причём основной вклад, согласно публикации, внесла Argon: от поиска ошибки до создания эксплойта, детектора атак и проверки патча. Cloudflare включила правила WAF для всех клиентов ещё до публичного релиза. В течение 45 минут после объявления компания зафиксировала десятки тысяч попыток эксплуатации.
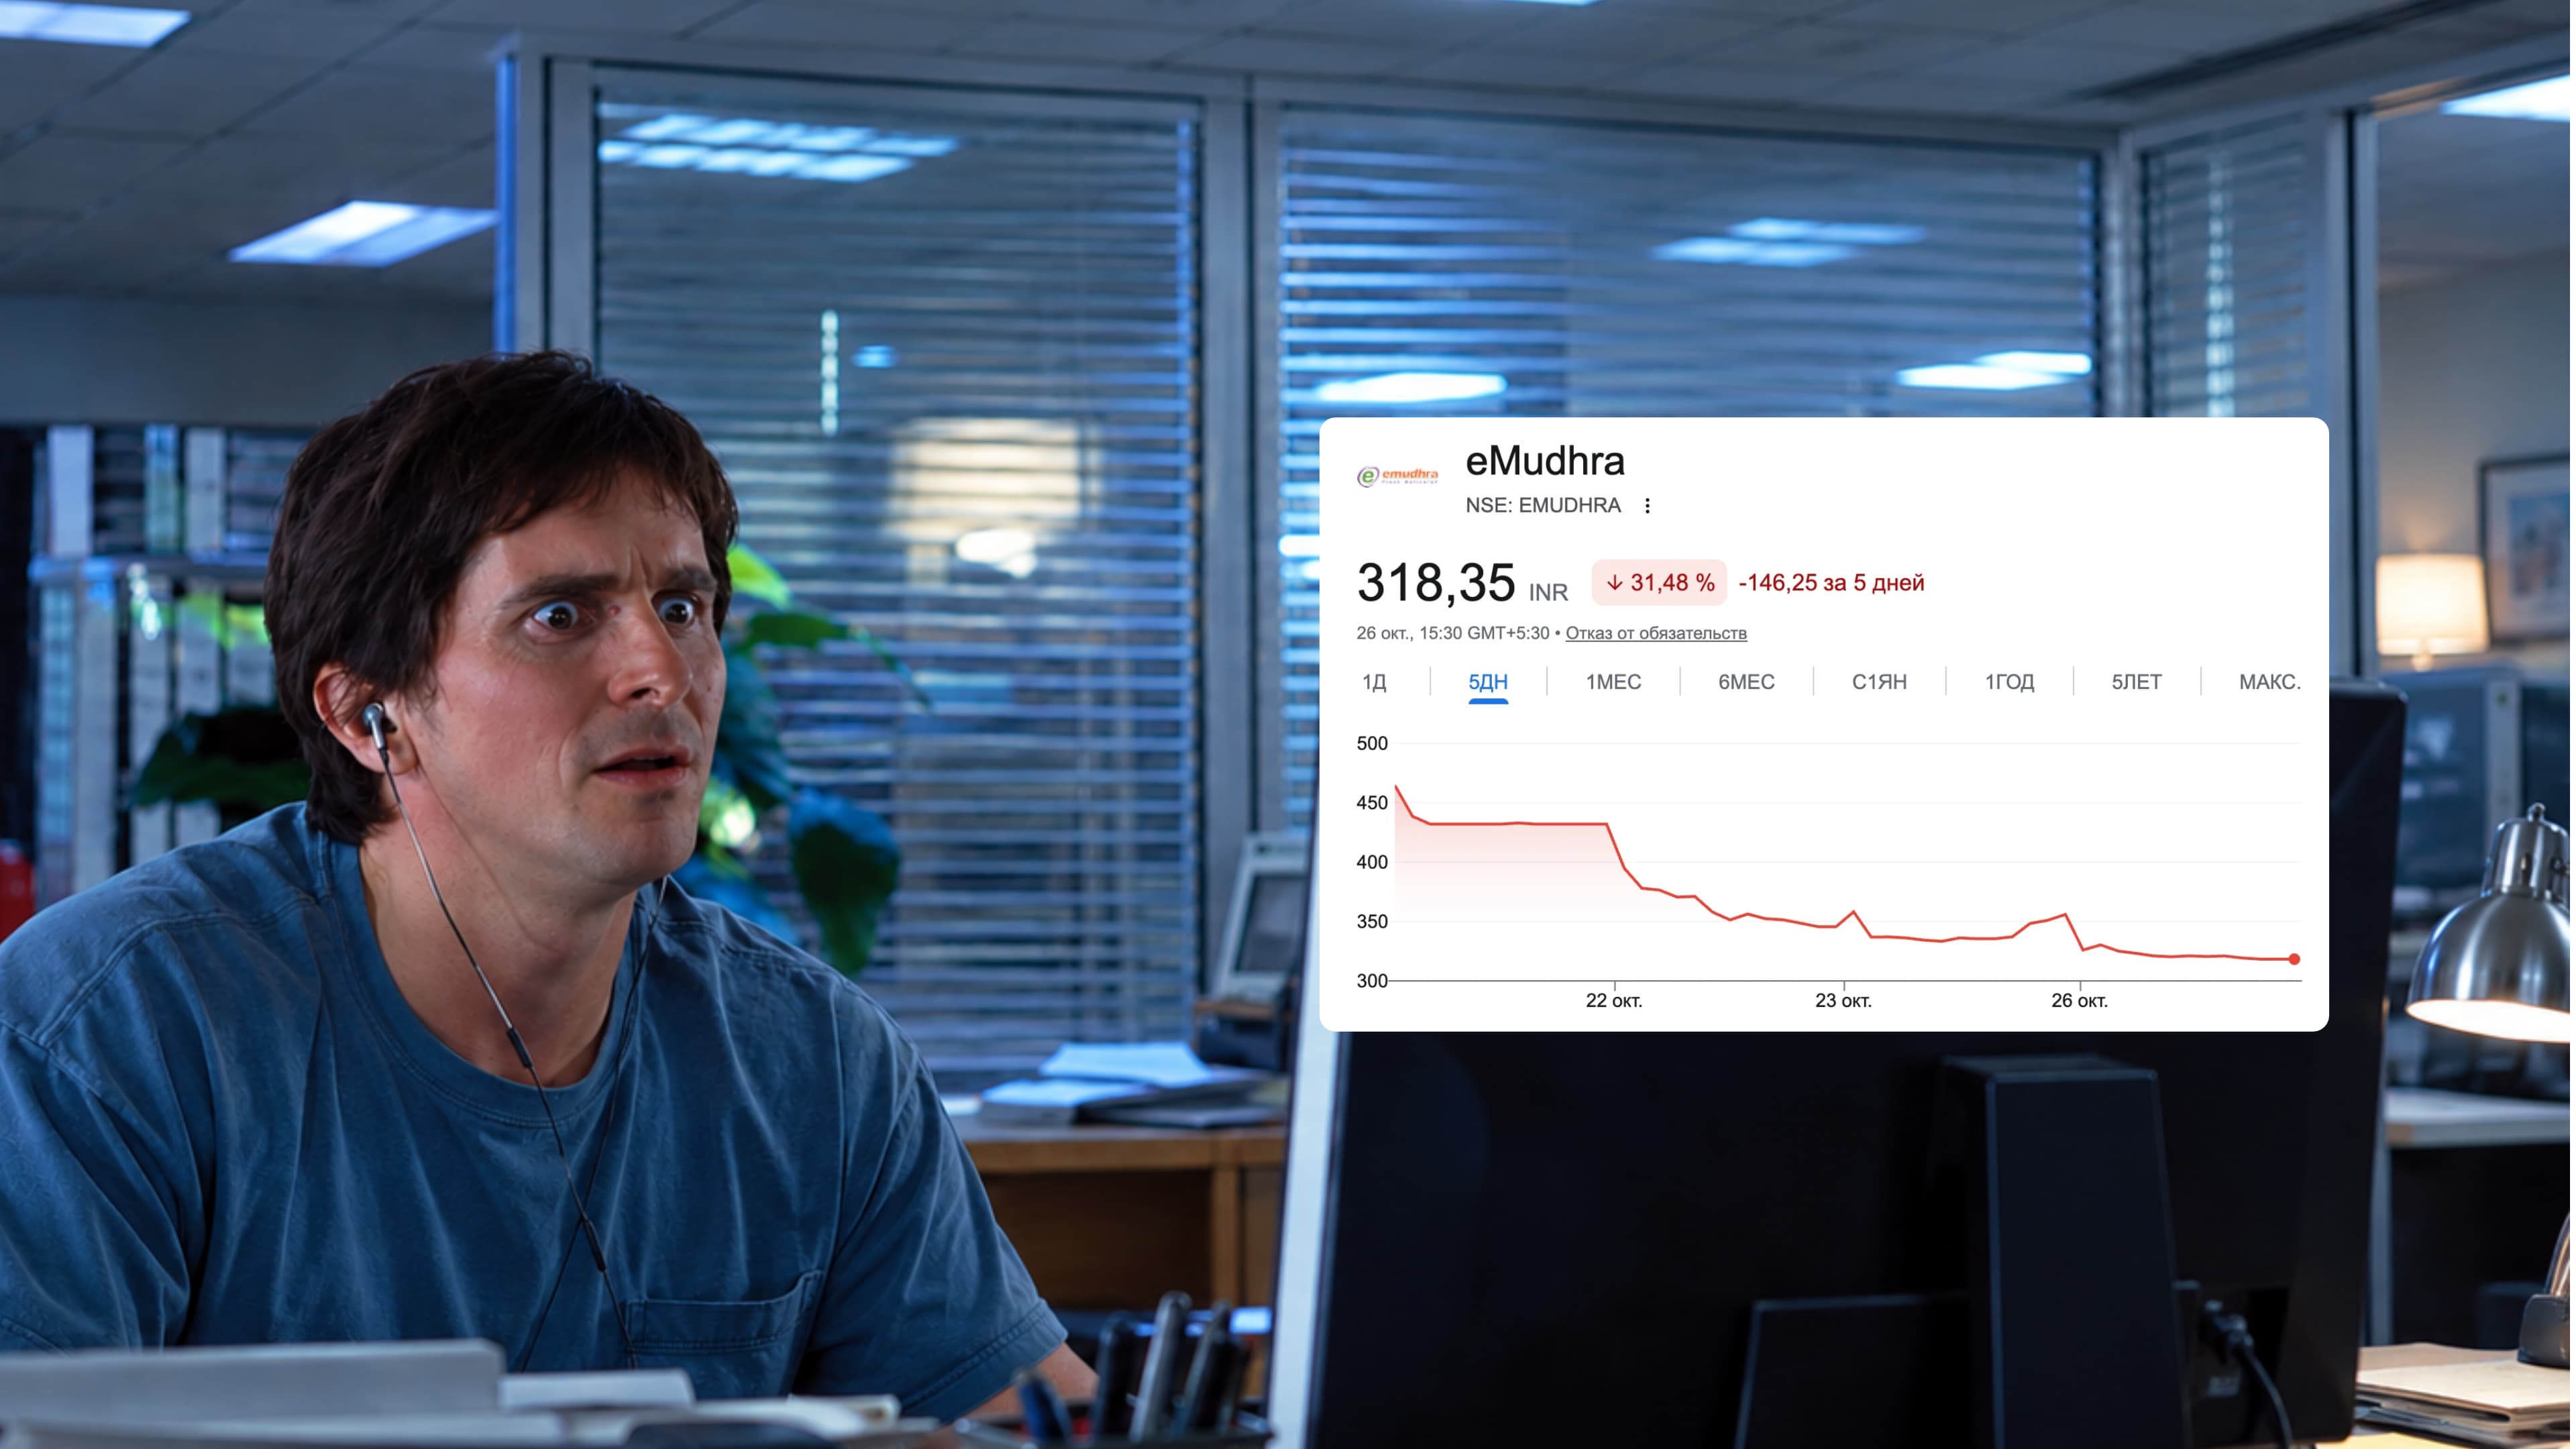
У индийского удостоверяющего центра eMudhra были скомпрометированы закрытые ключи восьми промежуточных сертификатов. Их цепочки вели к корневым центрам доверия Mozilla, Microsoft, Apple и Chrome. Ключи сгенерировали с ошибками, поэтому их можно было восстановить непосредственно из опубликованных сертификатов; один из них, по данным исследователей, имел значение всего 4.
Firefox и Chrome заблокировали соответствующие сертификаты 17 октября, Microsoft — 20 октября, Apple — 22 октября. Проблема затронула и программное обеспечение, использующее собственные списки доверенных сертификатов. Исправления получили pip, uv, certifi, Python, Node.js и Claude Code. Со старой версией pip атакующий в той же сети теоретически мог выдать себя за PyPI и установить вредоносный пакет, хотя подтверждённых атак такого типа не сообщалось.
Уязвимости затронули Яндекс Станции и инструменты разработки
Одна из устаревших цепочек eMudhra сохранялась в популярных Яндекс Станциях. Разработчик под ником bitracker показал, что Станция Мини 2 принимала поддельный сервер Яндекса, после чего на устройстве можно было включить сетевую отладку и получить права root. Яндекс подтвердил проблему и начал распространять обновление. На сборках, выпущенных после 21 октября, описанный способ уже не работал, однако для Станции Лайт 2 исследователи нашли отдельный обход через заводской режим. В сообществе появились эксперименты с AirPlay и Minecraft-сервером, но их независимое подтверждение отсутствует.
21 октября на PyPI появилась версия 1.107.0 популярного прокси LiteLLM с вредоносным кодом. Он запускался в каждом процессе Python на компьютере, даже если библиотеку не импортировали, собирал SSH-ключи, облачные и CI-секреты, токены ИИ-инструментов, браузерные пароли и ключи провайдеров. Дополнительный бэкдор каждый час загружал и выполнял новый код. Пакет находился в репозитории менее двух часов, а заражёнными оказались и некоторые Docker-образы. Разработчики рекомендовали вернуться на 1.106.2 и считать все секреты на затронутых машинах скомпрометированными.
Платформа Railway после инцидента безопасности остановила сборки, отозвала все API-токены и OAuth-сессии и попросила клиентов заменить секреты из переменных окружения. Другой сервис деплоя, Zeabur, объявил о закрытии к 31 декабря. Основатель связал решение с остановкой роста и двумя инцидентами безопасности, произошедшими в конце августа и 14 октября.
Другие атаки и исправления
OpenAI обнаружила уязвимость в библиотеке сжатия Brotli, используемой в Node.js, Bun, Envoy и пакетах Python. Специально сформированные сжатые данные могли привести к выполнению кода без авторизации на сервере, принимающем сжатый ввод, или на клиенте вроде curl с поддержкой сжатия. Исправление появилось в исходниках ещё в феврале, но до 21 октября не было выпущено как релиз. Уязвимость получила название Broccoli2Shell.
GitLab устранил уязвимость с оценкой CVSS 10 в компиляторе регулярных выражений. Во всех версиях начиная с 7.0 неавторизованный пользователь мог добиться выполнения кода на сервере. Microsoft, в свою очередь, связала с китайской группировкой атаки более чем на 2250 организаций Microsoft 365 с использованием открытого агентного фреймворка ARTEX. В некоторых случаях злоумышленникам хватало менее трёх часов, чтобы получить права администратора.
Общая тенденция недели очевидна: ИИ ускоряет не только создание моделей и инфраструктуры, но и поиск уязвимостей, анализ кода и подготовку атак. Одновременно открытые пакеты, устаревшие сертификаты и плохо защищённые цепочки поставки остаются удобными точками входа. Поэтому обновление зависимостей, отзыв старых секретов и проверка доверенных сертификатов становятся обязательными мерами даже для проектов, которые напрямую не связаны с информационной безопасностью.