Уязвимость в Telegram для Android позволяла выполнить код после ответа на звонок
В Telegram для Android обнаружили уязвимость, которая могла позволить атакующему выполнить код на смартфоне после того, как пользователь отвечал на голосовой звонок. Для проведения атаки было достаточно обычной учётной записи в мессенджере.
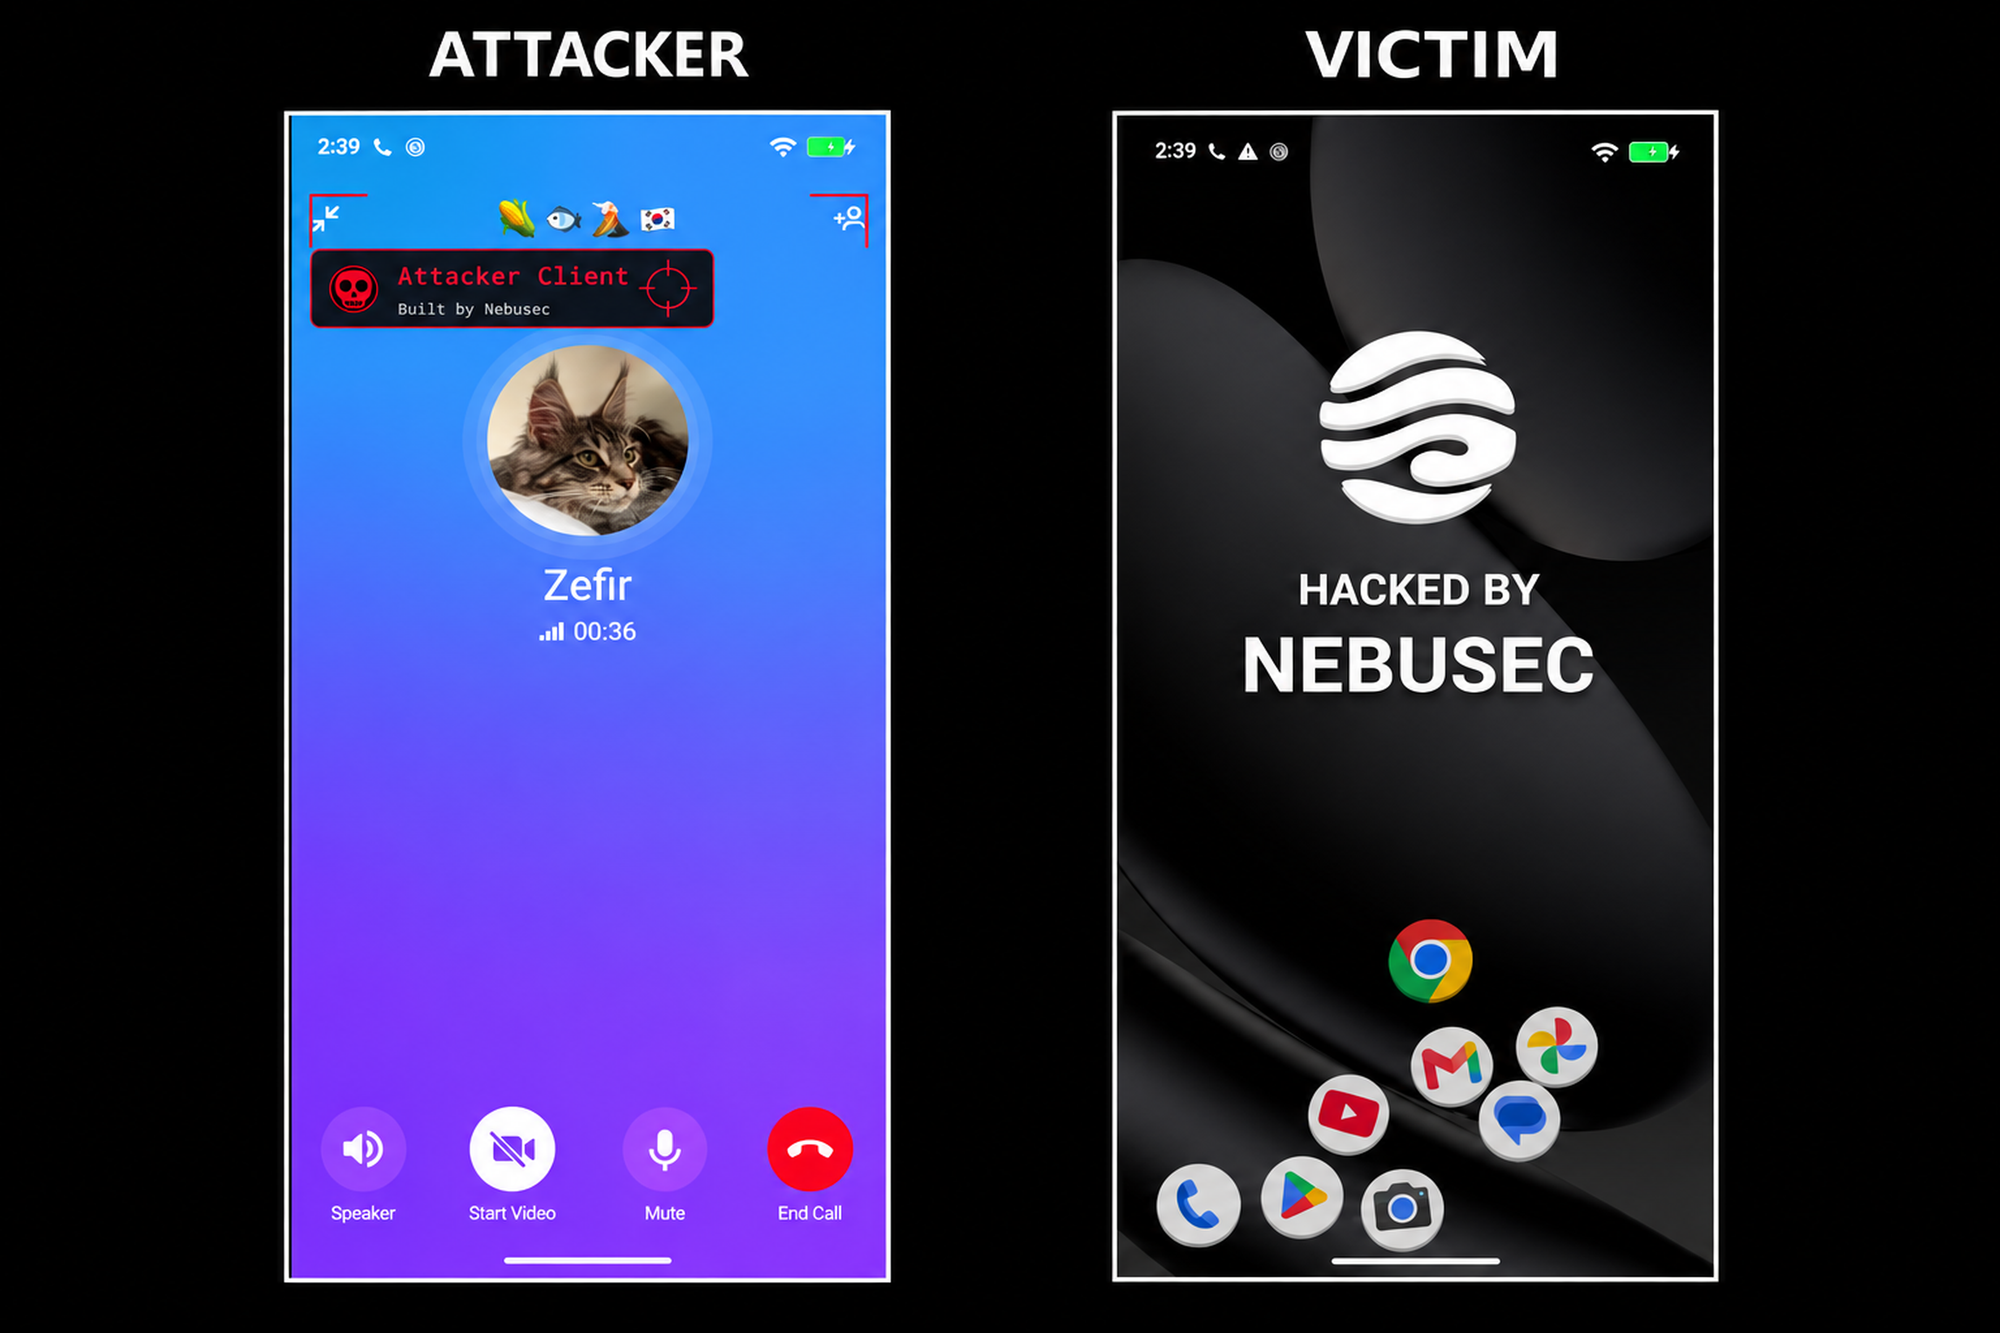
Об ошибке сообщила компания NebuSec. По её данным, уязвимость выявил продукт Code Security, работающий на модели GPT-5.4 от OpenAI. Компания также опубликовала видеодемонстрацию атаки.
На записи пользователь принимает входящий звонок, после чего примерно через полминуты Telegram закрывается. Затем на рабочем столе устройства появляется надпись «HACKED BY NEBUSEC». При этом в демонстрации не указано, какая версия Android и какой выпуск Telegram использовались на смартфоне. Подробного технического разбора эксплойта NebuSec пока не представила.
Проблема в обработке служебных сообщений
Уязвимость связана с обработкой сообщений MediaState. Telegram использует их во время звонков для передачи служебных параметров: состояния микрофона и камеры, а также ориентации видео.
По предварительному описанию, приложение некорректно работало с отсутствующими полями в таких сообщениях и могло обратиться к участку памяти, который не предназначен для чтения. The Hacker News обнаружило соответствующий фрагмент в опубликованном исходном коде Telegram 12.10.3: программа проверяла значение ориентации, а затем обращалась к другому полю, даже если оно отсутствовало в сообщении.
Какие версии были уязвимы
NebuSec указывает, что проблема затрагивала версии Telegram для Android с 8.6.2 по 12.10.3. Эти выпуски выходили с марта 2022 года по сентябрь 2026 года. Исправление вошло в Telegram 12.10.4, выпущенный в конце сентября.
Подтверждений того, что уязвимость распространяется на приложения Telegram для iOS и компьютеров, а также на групповые звонки, нет. Пользователям Android рекомендуется использовать версию 12.10.4 или более новую.
Это уже второй за неделю случай, когда уязвимость в Telegram связывают с применением искусственного интеллекта при поиске проблем. Ранее исследователь с помощью фаззинга под управлением ИИ смог обойти серверную защиту мессенджера, предназначенную для блокировки вредоносных анимированных стикеров. Доклад об этой атаке должны представить на конференции OffensiveCon, а Telegram тем временем перевёл клиенты на новую библиотеку tlottie.