Уязвимые беспроводные сканеры могут открыть хакерам доступ к складам
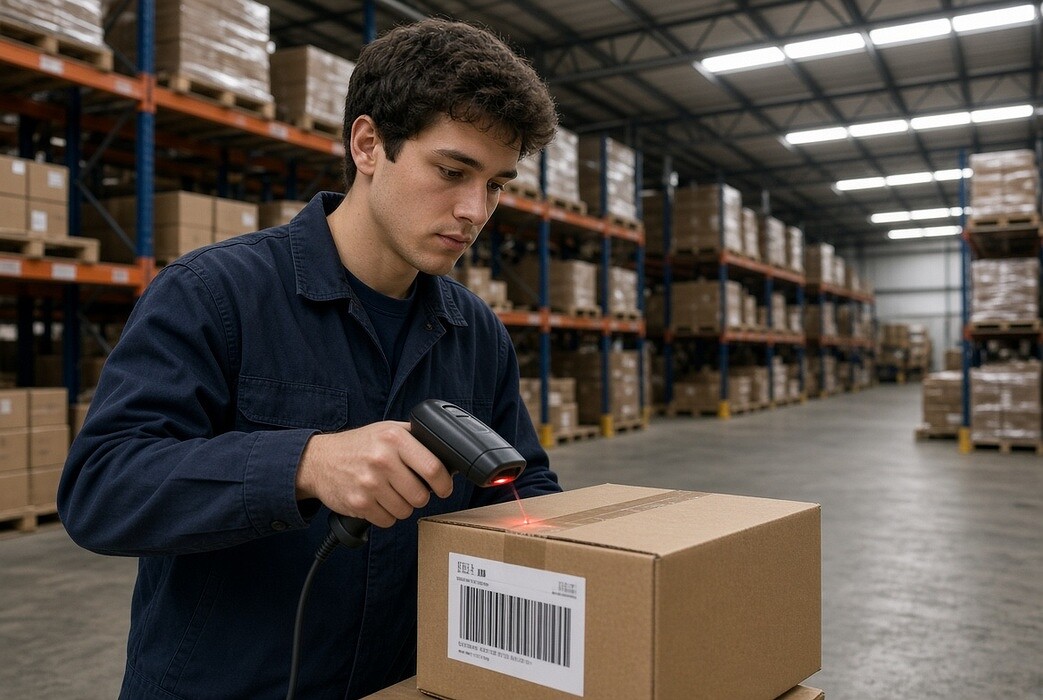
Эксперты «Лаборатории Касперского» выявили новый вектор атак на складскую ИТ-инфраструктуру. Злоумышленники могут использовать уязвимости беспроводных сканеров штрихкодов, чтобы получить доступ к компьютерам и потенциально нарушить обработку и отгрузку заказов интернет-магазинов.
Проблему обнаружили в октябре 2026 года в ходе комплексного аудита безопасности систем управления складом. Ключевой недостаток связан с отсутствием аутентификации между беспроводным сканером и его базовой станцией. Оборудование с подобной уязвимостью выявили у нескольких производителей.
Как работает атака
Сканер, подключённый к базовой станции, способен стать точкой входа во внутреннюю сеть склада. Атакующему достаточно находиться в зоне действия радиосигнала. Сначала он может определить Bluetooth-адрес станции с помощью пассивного анализа трафика, а затем установить с ней соединение.
После этого злоумышленник передаёт вредоносную последовательность, имитирующую нажатия клавиш. Базовая станция отправляет полученные данные на подключённый компьютер, который воспринимает их как обычный ввод пользователя. Такой сценарий может обеспечить первоначальный доступ к устройству внутри складской сети и создать условия для дальнейшего продвижения к критически важным ИТ-системам.
Потенциальные последствия включают вмешательство в работу систем управления складом, задержки при комплектации заказов и сбои в отгрузке. По оценке специалистов, аналогичные векторы могут существовать и у других устройств складской инфраструктуры — терминалов сбора данных и термопринтеров.
Почему проблема важна для ритейла
Руководитель отдела сервисов промышленной безопасности «Лаборатории Касперского» Сергей Сидоров отметил, что розничная торговля и логистика в 2026 году опираются на большое количество взаимосвязанных цифровых систем. В такой среде даже устройство, предназначенное для простой операции вроде сканирования штрихкода, может стать начальной точкой атаки и повлиять на работу всей ИТ-экосистемы.
Эксперты рекомендуют защищать складскую инфраструктуру на нескольких уровнях и учитывать не только серверы и WMS, но и периферийное оборудование, которым ежедневно пользуются сотрудники.
Меры защиты
- Проверять каждое новое устройство перед подключением к корпоративной сети.
- Отключать неиспользуемые Bluetooth-интерфейсы и применять надёжные механизмы аутентификации.
- Сегментировать складские сети и разрешать только необходимые соединения.
- Своевременно устанавливать обновления безопасности на устройства и системы управления складом.
- Ограничивать права учётных записей до минимально необходимого уровня.
- Регулярно проводить учения с моделированием возможных путей атаки, включая сценарии с участием инсайдеров.
- Повышать осведомлённость сотрудников о правилах кибербезопасности.